Bu ders, NetExec aracıyla SSH brute force denemelerini, hping3 ile DoS/DDoS saldırılarını ve sanal makine klonlama yöntemlerini uygulamalı olarak ele almaktadır.
NetExec ile SSH Brute Force ⏱ 0:01
•NetExec, CrackMapExec'in güncel versiyonudur ve birçok geliştiricisi NetExec'e geçmiştir.•Kali Linux'lerde default yüklü olması gerekir; yüklü değilse Yes'e basarak yükleyebilirsiniz.•RDP, SSH, FTP, WinRM, SMB gibi protokoller üzerinde işlemler gerçekleştirilebilir.•Kullanım: nxc veya netexec komutu ile başlanır, ardından protokol adı yazılır.•Örnek komut: nxc ssh 192.168.15.136 -u kullanıcılar.txt -p şifreler.txt•continue veya success eklenince başarılı girişten sonra denemeye devam eder.•Toplam 25 deneme yapılabilir.hping3 ile DoS Saldırısı ⏱ 5:15
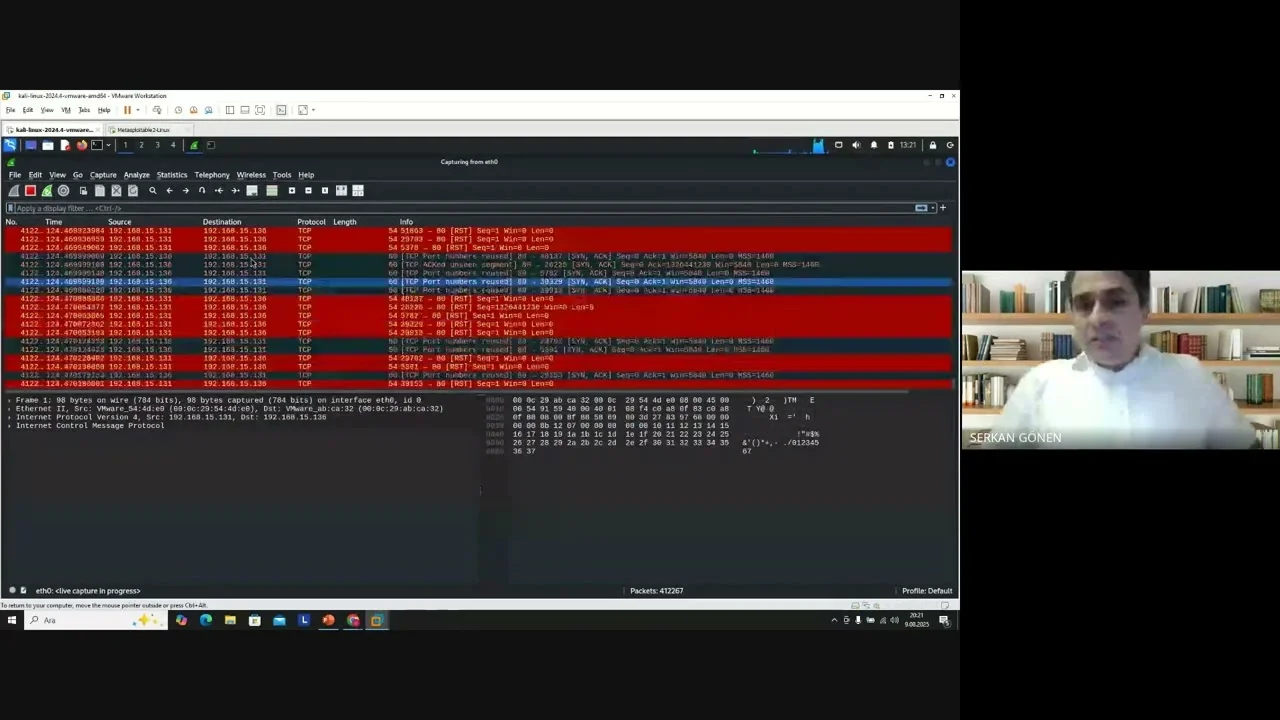
•hping3 yüklü değilse apt install hping3 -y ile yüklenir; yeni Kalelerde otomatik gelir.•Parametreler: --flood (sel), -V (verbose), -p (port), -S (SYN), hedef IP.•Örnek komut: hping3 --flood -V -p 80 <hedef_ip>•Saldırı sırasında ping komutu ile TTL süreleri artışı gözlemlenir.•Kısa sürede 412.537 paket gönderilmiştir; kontrol C ile durdurulmalıdır.•DDoS saldırısına karşı en etkili yöntem bant genişliğini genişletmektir.•Hong Kong örneği: 2016 veya 2015'te terabaytlar seviyesinde saldırı yapıldığı halde sistem çökmedi, çünkü kaynak tükenmedi.Random Source ile DDoS ve IP Gizleme ⏱ 14:57
•--rand-source parametresi ile kaynak IP adresi rastgele değiştirilir.•Örnek komut: hping3 --flood -V -p 80 --rand-source <hedef_ip>•Wireshark'ta kaynak IP'ler 65'li, 210'lu, 150'li ve 192'li olarak görülür.•Gerçek kaynak 192.168.15.136 olmasına rağmen farklı IP'lerden gidiyormuş gibi gösterilir.•Bu saldırı aktif bir saldırıdır; kurban bunu hisseder ve izleme varsa kaynak belli olur.•Çözüm: IP geolokasyon doğrulaması yapılmasıdır; ancak çoğu kurum bunu uygulamaz.•Estonya ve Gürcistan örneklerinde kaynak IP'ye bakıldığında Rusya'nın etkisi görülmemiştir.Sanal Makine Klonlama ⏱ 18:30
•Klonlanacak makine power off yapılır; eski klonlar silinebilir.•Makineye sağ tıklanır, Manage > Clone seçilir.•Next, Next, Next denilerek ilerlenir; isim verilmezse sonuna "clone" eklenir.•RAM ayarları: 1 GB'a düşürülebilir (500 MB veya 1 GB 2 GB yeterli).•Storage kısmından RAM düşürülerek makinenin kasması engellenebilir.•Yarın MetaSploit ile paket göndermek için klonlanan makine kullanılacaktır.Sertifikalar ve Kariyer Tavsiyeleri ⏱ 22:04
•Sertifika hiçbir zaman sınırsız değildir; yeni teklifler gelir ve güncellenmelidir.•Uğur hoca OSCP'yi tek başına almıştır; sertifika aldıktan sonra iş teklifleri gelmeye başlamıştır.•Sertifika her şey değildir; işe alımda 6 ay sonra gönderilme riski vardır.•Kendinize bir hedef ve zaman koyun; Uğur hoca Discord'da yardımcı olur.•Öncelikle eğitimi bitirin.•Sınavlar: Offensive Security sınavlarında 24 saat kamera açık şekilde izlenir; evde yapmaya izin verilmez.•Sınav merkezinde elini oynatınca, kaşını oynatınca kopya deyip sınav iptal edilebilir.Önemli Noktalar
•NetExec, CrackMapExec'in güncel versiyonudur ve SSH, RDP, FTP gibi protokollerde brute force yapılabilir.•hping3 ile --flood parametresi kullanılarak kısa sürede 412.537 paket gönderilmiştir.•DDoS saldırısına karşı en etkili yöntem bant genişliğini genişletmektir; Hong Kong örneğinde terabaytlar seviyesinde saldırı sistem çökertmemiştir.•--rand-source parametresi ile kaynak IP rastgele değiştirilerek saldırı gizlenmeye çalışılır; IP geolokasyon doğrulaması ile tespit edilebilir.•Sanal makine klonlama, sağ tık > Manage > Clone yoluyla yapılır ve RAM 1 GB'a düşürülebilir.•Sertifikalar sınırsız değildir, güncellenmelidir ve işe alımda tek başına yeterli değildir.Sonuç
Bu derste NetExec ile SSH brute force, hping3 ile DoS/DDoS saldırıları ve sanal makine klonlama uygulamalı olarak gösterildi; yarın MetaSploit konsol ve ağ dinleme konularına devam edilecektir.