Bu derste sanal makine kurulumundan ağ topolojilerine, anahtarlama yöntemlerinden OSI ve TCP/IP katmanlarına kadar temel ağ teknolojileri konuları ele alınıyor.
Sanal Makine Kurulumu ve Gerekli Araçlar ⏱ 0:00
•VMware Workstation indirilip kurulacak; kurulum adımları Next, Next, Next şeklinde ilerliyor.•Mac kullananlar VMware Fusion'ı indirecek.•Kali Linux her iki platformda da standart olarak kullanılacak.•7Z uzantılı dosyalar için 7-Zip veya WinRAR kullanılacak; Windows kendi başına açamıyor.•Metasploitable 3 için Virtual Box gerekli; çünkü VMware'de çok kararlı çalışmıyor.•Sanallaştırma BIOS ayarının disable'dan enable'a çevrilmesi gerekiyor; aksi halde sanal makineler hata verecek.•Kurulum sıkıntısı yaşanırsa eğitim esnasında tekrar gösterilecek.Ağ Sınıflandırmaları ve Anahtarlama Yöntemleri ⏱ 4:34
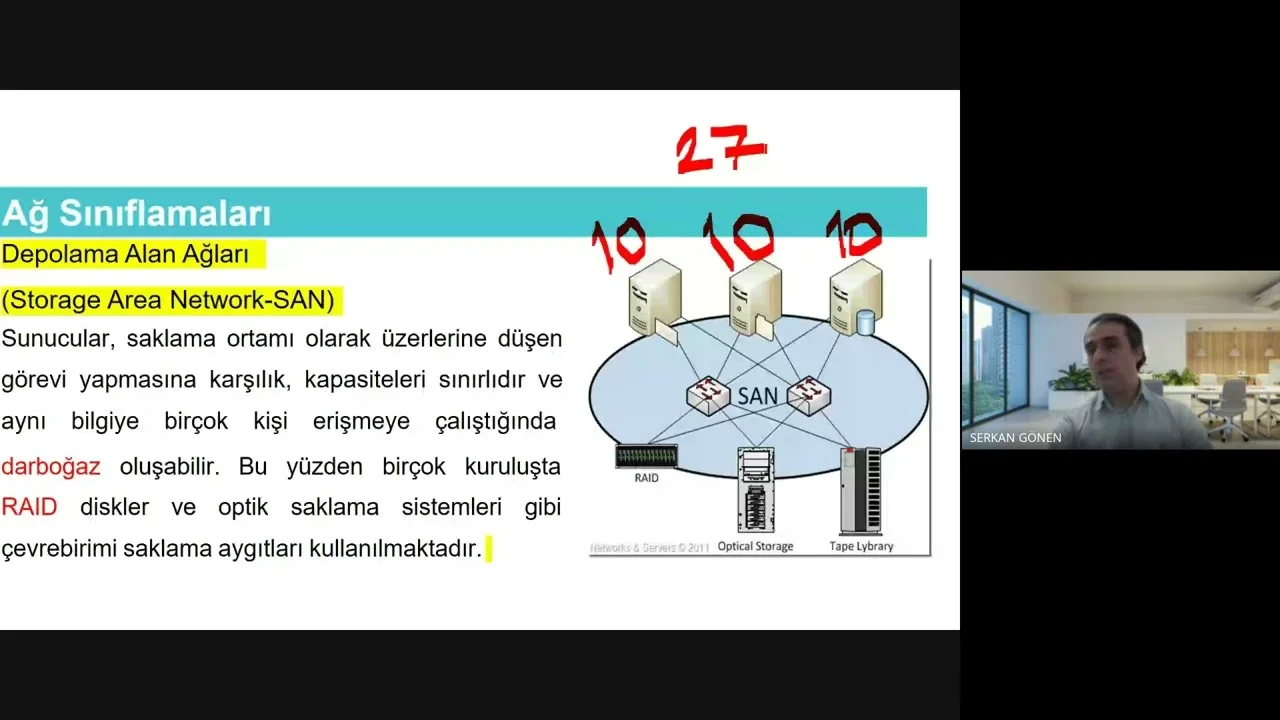
•Yetki meselesine göre sınıflandırma: istemci-sunucu ve türdeş (aynı yetki seviyesinde olanlar).•Bağlantı türlerine göre sınıflandırma: yerel alan, metropolitan, geniş alan ağları.•Devre anahtarlama: hattın sadece size tahsis edildiği, devlet kurumları için geçerli olan yöntem.•Paket anahtarlama: internetin yapısı; 560 MB'lık bir dosya paketlere bölünerek gönderiliyor.•Hücre anahtarlama: GSM operatörlerinin çalıştığı mantık.•Depolama alan ağları: tek nokta hatasını önlemek için yedek sunucular kullanılıyor.•RAID yapısı: 3 x 10 GB birleştirildiğinde 27 GB faydalanılır, 3 GB yedeklik için ayrılır.•VPN: güvensiz bir ağ üzerinden güvenli haberleşme sağlıyor.DMZ ve Sanal Ağ İzolasyonu ⏱ 9:12
•DMZ (demilitarized network): silahtan arındırılmış bölge; web sunucusu burada host ediliyor.•Sadece web sunucusu internete açık; diğer sunucular dışarıdan erişime kapalı.•Kullanıcı veri tabanıyla doğrudan iletişime geçemez; web sunucusu üzerinden dolaylı erişim sağlanıyor.•Derinliğine savunma: dış ağdan özel veriye erişene kadar çeşitli güvenlik önlemleri alınıyor.•SAN (sanal ağ): ağ içinde parça parça küçük sanal ağlar oluşturuluyor.•Departmanlar (insan kaynakları, BT, finans) birbirinden izole ediliyor; oltalama saldırısında zararlı sadece o departmanı etkiliyor.•VLAN hopping saldırıları mevcut ancak uygulanması zor.Analog-Dijital Dönüşüm, Depolama ve Kablolar ⏱ 13:45
•Analog ses (örneğin pikap) insan kulağına daha yakın; dijitalde 1 ve 0'lara dönüştürülüyor.•Depolama birimleri: kilobit, megabit, terabit, petabit.•Bakır kablolar: direncin düşük olduğu, veri iletiminin başladığı ilk kablolar.•Koaksiyel kablolar: yalıtım sağlıyor, enterferansı engelliyor; TV ve kamera sistemlerinde kullanılıyor.•Twisted pair (çift bükümlü): alüminyum folyo ile sinyal enterferansı engelleniyor.•Fiber optik: cam elyaflar sayesinde gürültü sıfıra yakın, hız yüksek; siber güvenlik boyutu da var.•Fiber optik kesildiğinde birleştirme için özel cihaz ve sertifika gerekiyor; dx = e x t formülüyle kesinti noktası bulunuyor.Ağ Topolojileri ⏱ 18:24
•Bus (hat): cihazlar tek hat üzerinde bağlı; veri tüm cihazlara gidiyor, bana ait değilse tekrar hatta bırakılıyor.•Bus'ta terminal sonlandırıcılar kullanılıyor; sinyal sönümlenmesi nedeniyle maksimum ince kablolu 185, 500 değerinde.•Çarpışma (collision): iki cihaz aynı anda veri gönderince oluşuyor; CSMA/CD protokolü ile engelleniyor.•Ring (halka): herkeste bir jeton var, jeton sahibi veri gönderebiliyor; veri tüm cihazlara gidiyor.•Star (yıldız): tüm cihazlar ortadaki A cihazına gönderiyor; ortadaki cihaz arızalanınca tek nokta hatası oluşuyor.•Tree (ağaç): yıldızların birleşmesi; omurga kısmında arıza olunca ağlar bağlantı kaybediyor.•Mesh: en güvenli topoloji; alternatif yollar var ancak karmaşık ve maliyetli.OSI Modeli ve Katmanlar ⏱ 23:02
•OSI 7 katmandan oluşuyor; en altta fiziksel, en üstte uygulama katmanı.•Fiziksel katman: 1 ve 0'lar, kablolar, kablosuz bağlantı altyapısı.•Veri bağlama katmanı: MAC adresi (16 digit); switch ve ethernet bu katmanda çalışıyor.•Ağ katmanı: IP adresleri; router (yönlendirici) bu katmanda çalışıyor.•Taşıma katmanı: port numaraları ve protokoller (TCP, UDP); akış kontrolü burada.•Oturum katmanı: oturum açma; tek yönlü, yarı çift yönlü, çift yönlü yapılar.•Sunum katmanı: format, şifreleme, sıkıştırma (JPEG, MPEG, HTML, ASCII).•Uygulama katmanı: kullanıcının gördüğü kısım (HTTP, FTP, SMTP).•IP versiyon 4: 32 bitlik adresleme; 2^32'den 4.3 milyar IP dağıtılıyor.•TCP/IP modeli son üç katmanı birleştiriyor; bu yüzden 5'li veya 4'lü katmana geçiliyor.Önemli Noktalar
•VMware Workstation ve Mac için VMware Fusion indirilip kurulacak; Metasploitable 3 için Virtual Box gerekli.•Paket anahtarlama internetin temel yapısı; 560 MB'lık dosya paketlere bölünerek gönderiliyor.•DMZ bölgesinde sadece web sunucusu internete açık; diğer sunucular dışarıdan erişime kapalı.•Fiber optik kablolarda gürültü sıfıra yakın, hız yüksek; kesildiğinde birleştirme özel cihaz ve sertifika gerektiriyor.•Bus topolojisinde maksimum ince kablolu 185, 500 değerinde; çarpışma CSMA/CD ile engelleniyor.•OSI modeli 7 katmandan oluşuyor; TCP/IP modeli son üç katmanı birleştiriyor.Sonuç
Bu derste sanal makine kurulumundan ağ topolojilerine, anahtarlama yöntemlerinden OSI ve TCP/IP katmanlarına kadar temel ağ teknolojileri konuları işlendi. Gelecek derste TCP ve UDP arasındaki farklar ile VLAN yapılandırması ele alınacak.