Bu derste, açık kaynak istihbaratı (OSINT) araçlarından Shodan ve FOCA detaylı olarak tanıtılmakta; ayrıca log tutma maliyetleri ve güvenlik riskleri tartışılmaktadır.
TheHarvester ve Hunter.io ile E-posta Keşfi ⏱ 0:02
•TheHarvester aracı, dakdakgo gibi kaynakları kullanarak subdomain keşfi yapabilir.•domainim.gelişim.tr gibi bir alan adı verildiğinde arka planda tarama yaparak subdomain'leri getirir.•TheHarvester ayrıca IP adresi, e-posta gibi bilgileri de toplayabilir.•Hunter.io, bir şirket hakkında e-posta formatını öğrenmek için kullanılır; ancak kredi mantığına dönmüştür.•Genellikle kurumlar belirli bir e-posta formatı kullanır (örneğin, ismin baş harfi + soyisim). Bu format öğrenilerek tüm çalışanların e-postalarına ulaşılabilir.Shodan: İnterneti Tarayan Arama Motoru ⏱ 5:43
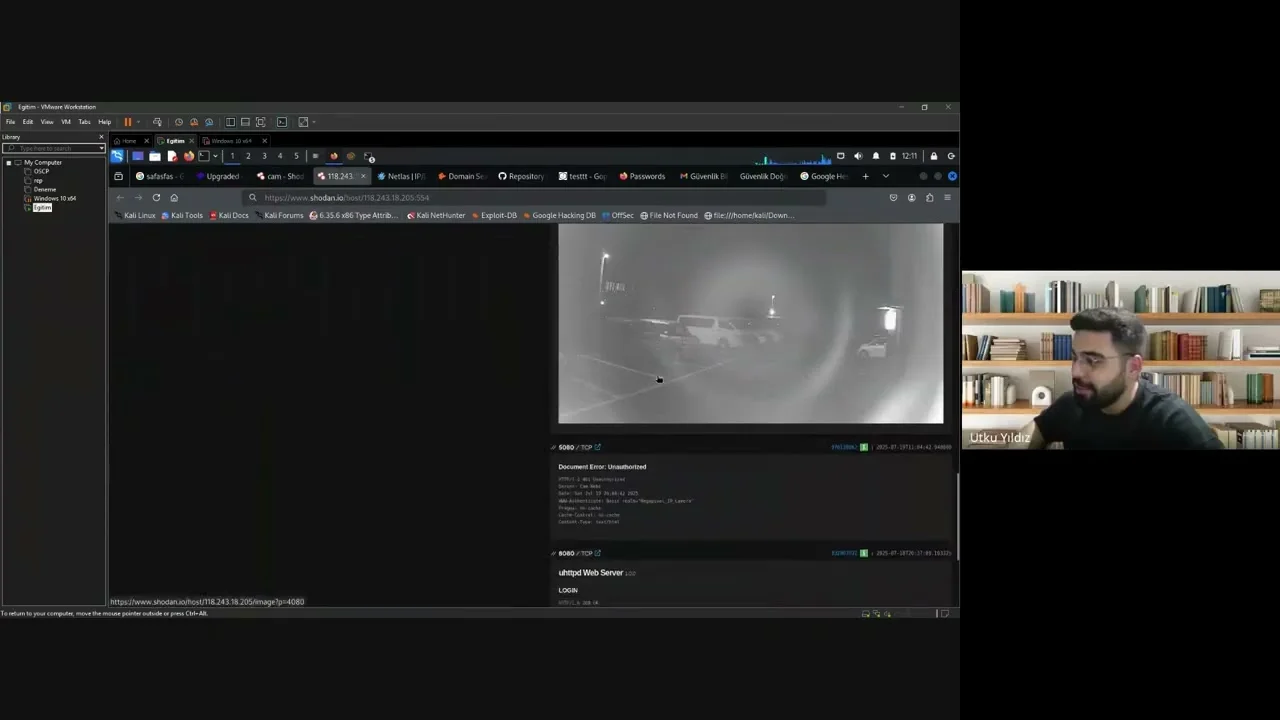
•Shodan, interneti sürekli tarayarak açık portları ve cihazları kendi veritabanına kaydeder.•Kullanıcılar anonim olarak arama yapabilir; örneğin country:TR ile Türkiye'deki açık portlar bulunabilir. Derste Türkiye'de 3.844.000 açık port olduğu görülmüş, kısa süre sonra bu sayı 3.934.000'e yükselmiştir.•Shodan Monitor özelliği ile bir domainin sürekli izlenmesi ve yeni açılan portlardan haberdar olunması sağlanır.•Shodan üzerinden zafiyet taraması yapılabilir; örneğin CVE-2025-32463 araması yapılabilir. Ancak Shodan sadece sürüm numarasına bakarak zafiyetli olarak işaretler; yama yapılmış olabilir.•Shodan, web kameraları gibi authentication olmadan internete açılmış cihazları bulmak için de kullanılır. Kameraların açık portları ve varsayılan parolaları (admin/admin gibi) ile erişim sağlanabilir.URLScan ve Netlas ile Diğer OSINT Araçları ⏱ 1:03
•URLScan, ilginç URL'leri ve ASN numaralarını getirir; ancak Shodan kadar stabil çalışmaz.•Netlas, domain ve IP bazlı bilgi verir; Shodan benzeri sonuçlar üretir.•-b parametresi ile hangi kaynağın kullanılacağı belirtilebilir (örneğin netlas). Ancak API anahtarı girilmezse sonuç gelmez.•TheHarvester'da -b ile kaynak seçimi yapılır; örneğin netlas seçildiğinde o kaynaktan sonuç getirilir.Log Yönetimi ve Maliyet-Güvenlik Dengesi ⏱ 13:22
•Her GET isteğinin loglanması, veritabanını hızla doldurabilir; 1 TB disk bu şekilde kısa sürede dolar.•Şirketler maliyetten kaçınmak için genellikle sadece giriş isteklerini veya değişiklikleri loglar; her şeyi loglamaz.•Log tutma zorunluluğu yasal olarak 6 aydan 2 yıla kadar değişebilir; ancak şirketler genellikle bu süreleri doldurmaz.•Regülasyona tabi kurumlar (SPK, BDDK) için log tutma zorunlulukları vardır; örneğin SPK'ya tabi kurumlar 5 yıl log tutmakla yükümlüdür.•Yedekleme de ek maliyet getirir; şirketler genellikle sadece kritik sunucuların yedeklerini alır, tüm client verilerini almaz.•Kamera gibi cihazlar kendi üzerinde log tutar ve 30 gün sonra siler; merkezi bir yapıda toplanmadığı için analiz edilemez.•Risk analizi yapılarak hangi logların tutulacağına karar verilir; iç ve dış saldırı riskine göre öncelik belirlenir.FOCA: Meta Data ve Doküman Analizi ⏱ 33:34
•FOCA, internet üzerinde dorklar ile bulunan dosyaları indirir ve meta data analizi yapar.•Kurulum için MSSQL Server Express ve FOCA'nın GitHub release sürümü indirilir.•API anahtarı ayarlardan girilerek arama limiti aşılabilir; örneğin Google API'si kullanılır.•FOCA ile domain adı verilerek proje oluşturulur; Google gibi arama motorları seçilir ve extension'lar (PDF, Excel, doküman, sunum) taranır.•İndirilen dosyaların meta data'sı çıkarılarak kullanıcı adları, yazılım sürümleri, yerel IP adresleri, printer bilgileri gibi veriler elde edilir.•Örnek: 108 dosya bulunmuş, 60 kullanıcı adı tespit edilmiş, bir yerel IP adresi ve printer IP'si elde edilmiştir.•Meta data'da görülen yazılım sürümü zafiyetli ise, o sürüme özel zararlı yazılım gönderilerek karşı tarafın bilgisayarı ele geçirilebilir.Açık Portların Önemi ve Zafiyet Taraması ⏱ 27:41
•Bazı portlar diğerlerinden daha kritiktir: VNC, WinRM gibi protokoller dışarıdan komut çalıştırılmasına olanak tanır.•FTP ve veritabanı portları, varsayılan parolalarla internete açılırsa brute force saldırılarıyla veri çalınabilir.•Shodan'da zafiyet araması yapılabilir; örneğin ProxyShell zafiyeti (CVE-2020-... ) için 154 sonuç bulunmuştur.•Shodan, zafiyetleri üçüncü taraf veritabanlarından (exploit DB, CVE siteleri) beslenerek eşleştirir.•Açık portlar ve zafiyetler, saldırganların atak yüzeyini genişletmesine olanak tanır.Önemli Noktalar
•Shodan, interneti sürekli tarayarak açık portları ve cihazları veritabanına kaydeder; Türkiye'de 3.844.000'den 3.934.000'e yükselen açık port sayısı tespit edilmiştir.•Varsayılan parolalar (admin/admin gibi) ile internete açılan kameralar, yetkisiz erişime ve izinsiz kullanıma yol açar.•Log tutma maliyetlidir; şirketler genellikle sadece kritik logları tutar, yasal zorunluluk olsa bile 6 ay-2 yıl arası sürelerde tutmaz.•FOCA, meta data analizi ile kullanıcı adları, yazılım sürümleri ve yerel IP adresleri gibi hassas bilgileri ortaya çıkarır.•Shodan'da zafiyet taraması sürüm numarasına dayanır; yama yapılmış olsa bile zafiyetli olarak işaretlenebilir.•FTP ve veritabanı portları internete açılmamalı; açılırsa brute force saldırılarıyla veri ihlali riski oluşur.Sonuç
Bu derste Shodan ve FOCA gibi OSINT araçlarının kullanımı, log yönetimi ve açık portların güvenlik riskleri uygulamalı olarak gösterilmiştir.